>> L’Association nationale de cybersécurité crée un rempart à Hô Chi Minh-Ville
>> Près de la moitié des cyberattaques au Vietnam impliquent l’IA
>> La cybersécurité, un pilier de la sécurité énergétique du Vietnam
Lors du Forum sur la sécurité financière numérique du Vietnam 2026, organisé le 6 novembre à Hô Chi Minh-Ville par l'Association nationale de la cybersécurité, en coopération avec le groupe médiatique Vietnam Investment, le colonel Nguyên Ba Son, directeur adjoint du Département de la cybersécurité (A05) relevant du ministère de la Police, a annoncé que son ministère avait tenu, trois jours auparavant, une réunion avec la Banque d'État du Vietnam consacrée à l'expérimentation d'un système de surveillance et de traçabilité des flux financiers liés aux escroqueries et aux détournements frauduleux de fonds.
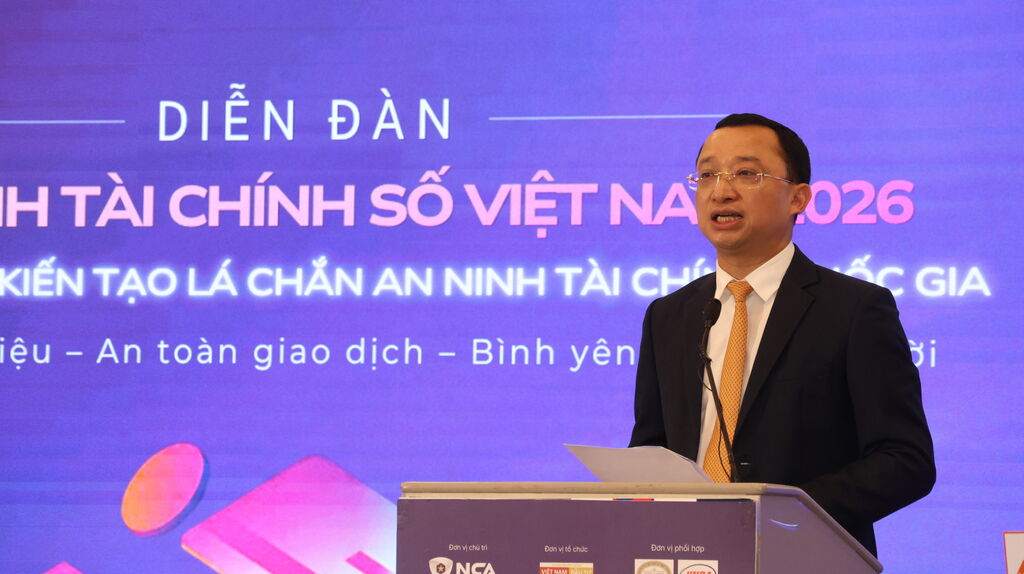 |
| Le colonel Nguyên Ba Son, directeur adjoint du Département de la cybersécurité (A05), avertit les risques liés aux cyberattaques de grande ampleur. |
Cette initiative vise à améliorer les taux de récupération des sommes détournées et à réduire autant que possible les préjudices subis par les citoyens victimes de fraudes dans l'environnement numérique.
Cette démarche intervient alors que les escroqueries se multiplient et gagnent en rapidité, les fonds pouvant transiter par plusieurs comptes et intermédiaires en quelques instants. Dès que l'argent quitte le compte de la victime, la capacité à identifier le compte destinataire, à suivre les transactions successives et à coordonner rapidement le gel des avoirs devient déterminante pour les chances de récupération des fonds.
Selon le colonel Nguyên Ba Son, les forces de l'ordre ont recensé près de 1.000 affaires d'escroquerie et de détournement frauduleux de biens au cours du premier semestre 2026, pour un préjudice total de plusieurs milliers de milliards de dôngs. Il a également souligné que les criminels recouraient désormais à l'intelligence artificielle (IA) pour identifier les failles de sécurité, élaborer des scénarios d'attaque et usurper des identités, rendant leurs méthodes toujours plus sophistiquées et difficiles à détecter.
Un exemple cité par un responsable de l'A05 montre que les menaces ne proviennent pas uniquement de cyberattaques de grande ampleur. Certains individus s'introduisent dans des restaurants haut de gamme et profitent du moment où les clients leur remettent leur carte bancaire pour en dérober la puce. Ils la transfèrent ensuite sur une autre carte, utilisée pour effectuer des achats d'iPhone, détournant ainsi plus de 200 millions de dôngs. Cette méthode révèle que des failles dans les procédures de réception et de traitement des paiements peuvent elles aussi être exploitées à des fins criminelles.
Face à ces menaces, le système de surveillance de la Banque d'État a été interconnecté avec près d'une centaine d'établissements financiers et a permis de repérer plus de 668.000 comptes présentant des signes d'activité suspecte. Les banques ont également émis des millions d'alertes et coopéré pour récupérer ou bloquer des flux financiers représentant plusieurs milliers de milliards de dôngs. Toutefois, les experts estiment que les enjeux dépassent désormais la simple surveillance des transactions : ils nécessitent une interconnexion accrue, un meilleur partage des données et des mécanismes de réaction coordonnés entre les organismes concernés.
L'IA, un nouvel outil à double tranchant pour les banques
Le docteur Dao Minh Tu, vice-président et secrétaire général de l'Association des banques du Vietnam (VNBA), estime que l'essor des transactions numériques impose des exigences toujours plus élevées en matière de sécurisation des systèmes financiers. Aujourd'hui, environ 89% des adultes vietnamiens disposent d'un compte de paiement et la valeur des paiements scripturaux représente 28 fois le PIB national. Dans de nombreuses banques, plus de 95% des opérations sont entièrement réalisées dans l'environnement numérique. Cette généralisation stimule l'activité économique, mais élargit également le champ des menaces et accélère la propagation des risques pesant sur la sécurité financière.
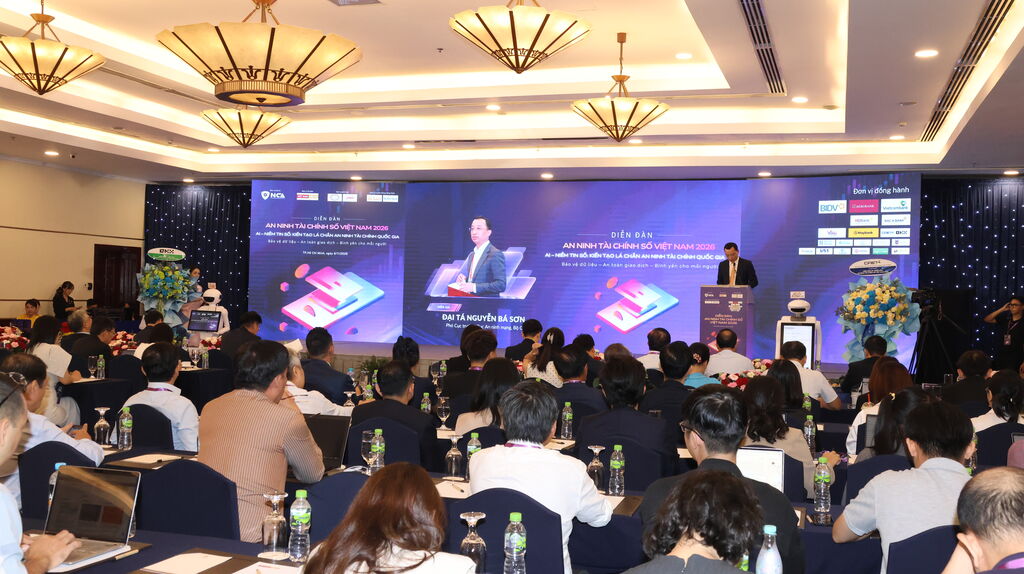 |
| Panorama du forum. |
Selon lui, l'IA peut aider les établissements bancaires à mieux cerner les besoins de leurs clients, à détecter les transactions anormales et à améliorer la qualité de l'évaluation du risque de crédit. Cependant, des données d'entrée insuffisamment standardisées ou des modèles d'IA mal encadrés peuvent également générer de nouveaux risques, notamment en matière de prise de décision et de protection des informations.
L'une des priorités consiste donc à développer une plateforme de données unifiée permettant aux institutions financières d'interconnecter leurs systèmes et de partager des informations, dans le respect des règles de confidentialité et de protection de la vie privée. Parallèlement, un cadre de gouvernance de l'IA doit être mis en place afin de définir clairement les responsabilités en matière de contrôle et de prévoir une validation humaine pour les transactions de montants élevés ou présentant un caractère particulièrement sensible.
Les responsables de la VNBA ont également insisté sur la nécessité de renforcer l'analyse des transactions en temps réel et de déployer des dispositifs de prévention et d'alerte à plusieurs niveaux. Les banques doivent procéder à des audits réguliers de leurs systèmes bancaires centraux (Core Banking), de leurs infrastructures de paiement et de leurs dispositifs de signature électronique interbancaire afin de détecter rapidement les vulnérabilités susceptibles d'être exploitées.
La menace quantique impose d'anticiper les risques
À plus long terme, le développement de l'informatique quantique constitue un autre défi pour le secteur, en raison de sa capacité potentielle à compromettre les méthodes de chiffrement traditionnelles. Les établissements bancaires doivent dès à présent évaluer leur dépendance aux algorithmes cryptographiques actuels et élaborer une feuille de route pour passer à la cryptographie post-quantique (PQC), plutôt que d'attendre la concrétisation de ces menaces pour agir.
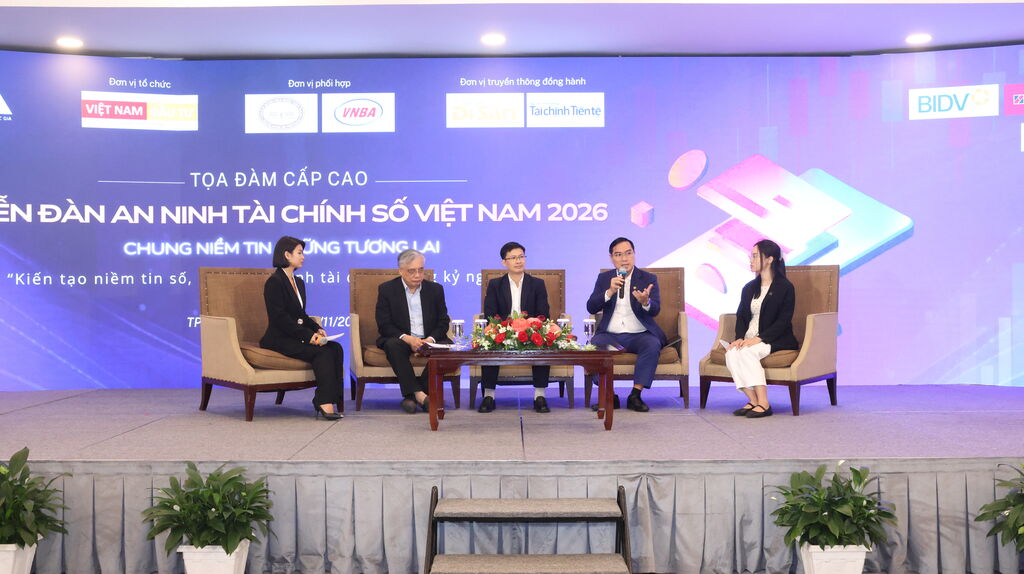 |
| Intervenants au forum. |
Du point de vue des banques commerciales, Dam Thê Thai, directeur général adjoint de la Banque commerciale par actions de développement de Hô Chi Minh-Ville (HDBank), a indiqué que la stratégie de préservation de la confiance numérique au sein de l'écosystème Sovico reposait sur trois piliers : la sécurité, l'intelligence et l'interconnexion.
La banque applique des procédures d'authentification adaptées au niveau de risque de chaque opération. Elle expérimente également l'utilisation de l'IA pour détecter les fraudes en temps réel et automatiser certaines étapes de l'analyse et de l'approbation des demandes de crédit, ramenant ainsi les délais de traitement à environ deux à trois minutes.
Par ailleurs, HDBank étudie des partenariats avec des experts internationaux spécialisés dans l'IA et les technologies quantiques afin de développer une "AI Factory" destinée à renforcer l'intégration de ces technologies dans ses activités bancaires. La banque envisage également d'interconnecter ses services financiers avec les secteurs de l'aviation, de l'immobilier, de la logistique et de l'agriculture, sur la base du partage de données avec le consentement préalable des clients.
Le représentant de HDBank plaide enfin pour la mise en place d'une infrastructure mutualisée de confiance numérique, permettant aux banques, aux opérateurs de télécommunications, aux fournisseurs de portefeuilles électroniques et aux plateformes d'échange d'actifs numériques de partager des alertes sur les fraudes en temps réel. Au-delà des infrastructures techniques, l'élaboration de normes communes de cybersécurité et l'utilisation responsable de l'IA, fondée sur la transparence et la responsabilité, constituent à ses yeux des conditions essentielles pour renforcer durablement la confiance des utilisateurs.
Texte et photos : Quang Châu/CVN